AFWall+ (Donate)
- 4.00
- 4,0
- Installaties
- 10.00K
- Prijs
- € 9,99
Schermafbeeldingen
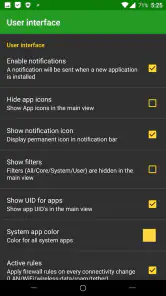
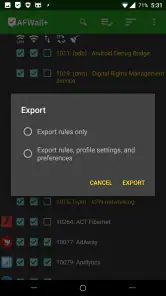
Geanalyseerd door Reviewed
Wie op Android meer controle wil over netwerktoegang, komt al snel uit bij een firewall. AFWall+ (Donate) is geen gewone schoonmaaktool of simpele schakelaar, maar een hulpmiddel voor mensen die bewust willen bepalen welke apps via mobiele data of wifi mogen communiceren. Ik vind dat meteen de grootste aantrekkingskracht: de app probeert niet voor je te raden wat veilig is, maar legt de beslissing bij jou.
De app valt binnen de categorie Tools en wordt ontwikkeld door portgenix. In mijn gebruik voelt hij vooral als een praktische voorkant voor de krachtige iptables-firewall van Android-apparaten met roottoegang. Dat laatste is belangrijker dan de naam of het uiterlijk van de app: zonder een correct voorbereide omgeving heeft AFWall+ weinig te doen. Wie dat begrijpt, krijgt een fijnmazig instrument; wie een installatie met één tik verwacht, kan snel vastlopen.
Waar de meeste gebruikers vastlopen
De eerste hindernis is roottoegang. AFWall+ is niet bedoeld als een firewall die op ieder standaardtoestel zonder verdere voorbereiding werkt. De app moet regels kunnen toepassen op het systeemniveau waar iptables actief is. Daarom is de vraag niet alleen of de installatie lukt, maar ook of het toestel daadwerkelijk de benodigde rechten beschikbaar stelt en behoudt na een herstart.
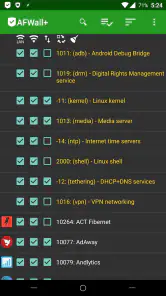
Dat verklaart ook waarom de eerste ervaring soms verwarrend is. Je opent een lijst met apps en ziet opties om netwerktoegang toe te staan of te beperken, maar een wijziging in de lijst is niet automatisch hetzelfde als een actief toegepaste firewallregel. Ik controleer daarom altijd eerst of de gekozen instellingen werkelijk zijn toegepast. Een visuele selectie zonder bevestiging zegt nog niet dat een app offline is.
Een tweede struikelblok is dat netwerktoegang uit meerdere soorten verbindingen kan bestaan. Een app kan zich anders gedragen op wifi dan via mobiele data, en sommige systeemonderdelen hebben een rol die niet meteen herkenbaar is aan hun naam. Als je zonder nadenken alles blokkeert wat onbekend klinkt, kun je meldingen, synchronisatie of onderdelen van de telefoon raken die je dagelijks nodig hebt.
Mijn advies is om niet met een volledig gesloten profiel te beginnen. Maak eerst een kleine wijziging bij één app waarvan je het gedrag goed kunt controleren. Open die app daarna opnieuw, test een concrete functie en kijk of het verwachte resultaat overeenkomt met je regel. Zo weet je of het probleem bij de firewallregel zit of ergens anders.
Ook de betaalde variant vraagt om de juiste verwachting. De prijs is € 9,99, waardoor dit geen impulskeuze is voor iemand die alleen af en toe een onbekende app wil beperken. Voor een gebruiker die regelmatig regels beheert en waarde hecht aan de uitgebreide controle kan die uitgave logisch zijn. Voor een toestel waarop je zelden instellingen aanpast, is een eenvoudiger oplossing waarschijnlijk aantrekkelijker.
Waarom de rootvoorwaarde zo veel uitmaakt
Root geeft een firewall als deze meer bereik, maar brengt ook verantwoordelijkheid mee. Een verkeerde regel kan ervoor zorgen dat een dienst niet meer werkt, terwijl de oorzaak niet meteen zichtbaar is. Ik zou AFWall+ daarom niet aanraden aan iemand die nog nooit met systeemrechten, herstelstappen of Android-instellingen op laag niveau heeft gewerkt.
Dat is geen kritiek op portgenix, maar een eigenschap van het soort gereedschap. Een gewone firewall zonder root kan vaak veiliger binnen zijn eigen beperkingen blijven, maar heeft daardoor ook minder controle. AFWall+ kiest duidelijk voor dieper ingrijpen. Dat maakt hem interessant voor gevorderde gebruikers, maar minder geschikt als eerste kennismaking met netwerkbeheer.
De appnamen zijn niet altijd zo duidelijk als je zou willen
Op een Android-toestel staan niet alleen apps die je zelf hebt geïnstalleerd. Systeemprocessen, onderdelen van de fabrikant en ondersteunende diensten kunnen eveneens in de lijst verschijnen. Een naam die overbodig lijkt, kan toch nodig zijn voor een functie die je wel gebruikt. Ik noteer daarom eerst welke app bij een probleem betrokken is voordat ik een regel definitief verander.
Een handige werkwijze is om je wijzigingen klein te houden en ze kort te documenteren. Schrijf bijvoorbeeld op welke app je hebt beperkt en wat daarna niet meer werkte. Dat klinkt overdreven, maar bij meerdere aanpassingen raak je anders snel kwijt welke regel het verschil maakte. De kracht van AFWall+ zit in de controle; die controle werkt alleen goed als je zelf overzicht houdt.
Mijn aanpak voor een rustige installatie
Voor ik iets blokkeer, controleer ik de basis: werkt roottoegang op het toestel, is de app correct geïnstalleerd en kan de firewall zijn regels toepassen? Ik begin vervolgens met een profiel dat zo weinig mogelijk verandert. Pas wanneer de basis stabiel is, voeg ik beperkingen toe. Dat voorkomt dat je tijdens de installatie tegelijk moet uitzoeken of het probleem door root, een verkeerde keuze of een netwerkstoring komt.
De winkelinformatie vermeldt dat de app geschikt is vanaf Android 6.0. Dat zegt iets over de softwarebasis, maar niet dat elk toestel zich hetzelfde gedraagt. Fabrikanten kunnen netwerkbeheer, batterijbesparing en systeemdiensten anders organiseren. Daarom test ik na het instellen niet alleen een browser, maar ook de specifieke apps waarvoor ik de beperking heb gemaakt.
Ik let daarbij op drie verschillende situaties: een app die volledig geen verbinding meer mag maken, een app die alleen op een bepaald type verbinding toegang krijgt en een systeemonderdeel dat juist bereikbaar moet blijven. Door die gevallen apart te testen, zie je sneller of je regel te streng is. Vooral bij berichtenapps en back-updiensten kan een beperkte verbinding pas later zichtbaar worden.
Een goede eerste test bestaat uit een eenvoudige handeling met een duidelijk resultaat. Bij een nieuwsapp kun je bijvoorbeeld controleren of nieuwe inhoud wordt geladen. Bij een synchronisatie-app kijk je of een handmatige synchronisatie lukt. Werkt dat niet, dan draai je alleen de laatste wijziging terug. Zo bouw je stap voor stap een werkende configuratie op in plaats van een ondoorzichtige verzameling uitzonderingen.
Maak onderscheid tussen gebruikersapps en systeemonderdelen
Ik behandel apps die ik zelf heb geïnstalleerd anders dan onderdelen die door Android of de fabrikant worden gebruikt. Bij een spel of winkelapp is de keuze meestal overzichtelijker: heeft deze app netwerk nodig of niet? Bij een systeemcomponent kan dezelfde keuze indirect gevolgen hebben voor meldingen, accountfuncties of apparaatbeheer.
Dat betekent niet dat systeemonderdelen nooit beperkt mogen worden. Het betekent wel dat ik eerst controleer wat er precies verandert. Als een functie na het blokkeren verdwijnt, herstel ik de vorige regel voordat ik verder zoek. Deze omgekeerde test is vaak sneller dan willekeurig meerdere systeemapps weer inschakelen.
Gebruik de instellingen als een gecontroleerd experiment
AFWall+ werkt het prettigst wanneer je hem behandelt als een experimenteel hulpmiddel. Kies één doel, verander één regel en controleer één gevolg. Wil je bijvoorbeeld voorkomen dat een zelden gebruikte app op mobiele data werkt, dan test je eerst alleen dat scenario. Je hoeft niet meteen alle netwerktoegang van die app te blokkeren als dat niet je doel is.
Deze aanpak is vooral nuttig wanneer je batterijgebruik of dataverbruik probeert te begrijpen. Een firewall kan netwerktoegang beperken, maar hij vertelt niet automatisch waarom een toestel warm wordt of waarom een batterij snel leegloopt. Door slechts één vermoedelijke app aan te pakken, kun je wel beter beoordelen of netwerkactiviteit een rol speelt.
Wat ik doe wanneer een regel niet lijkt te werken
Mijn eerste herstelstap is eenvoudig: ik controleer of de regel daadwerkelijk is toegepast en of ik de juiste app heb gekozen. Daarna test ik dezelfde app opnieuw met een bekende verbinding. Als de app nog steeds online komt, kijk ik of er meerdere onderdelen bij de functie horen. Een hoofdapp kan bijvoorbeeld afhankelijk zijn van een aparte dienst of systeemcomponent.
De tweede stap is tijdelijk terugkeren naar de vorige werkende instelling. Dat is geen nederlaag, maar een manier om de oorzaak af te bakenen. Als alles weer werkt, voeg ik de beperking opnieuw toe en test ik een smallere variant. Zo voorkom ik dat ik een probleem oplos door simpelweg steeds meer toegang open te zetten.
Een veelgemaakte fout is te snel concluderen dat een geblokkeerde app defect is. Sommige apps laden gegevens pas wanneer ze opnieuw worden geopend, andere wachten op een achtergrondmoment. Geef een test daarom een duidelijke handeling: open de app opnieuw, voer een handmatige vernieuwing uit of controleer een functie die normaal direct verbinding maakt.
Na een herstart besteed ik extra aandacht aan de situatie. Systeemrechten, firewallregels en processen kunnen zich na opnieuw opstarten anders gedragen dan tijdens de eerste configuratie. Als een beperking na de herstart verdwenen lijkt, controleer ik eerst de toegepaste configuratie in plaats van meteen dezelfde regels opnieuw aan te maken.
Een realistisch dagelijks scenario
Stel dat ik onderweg mobiele data wil besparen en een videodienst niet nodig heb totdat ik thuis op wifi zit. Ik beperk de mobiele toegang van die app, laat de apps voor berichten en navigatie ongemoeid en test daarna een korte route en een inkomend bericht. Werkt navigatie wel, maar de videodienst niet, dan heeft de wijziging precies het gewenste effect.
Later thuis controleer ik of de videodienst via wifi nog werkt als dat onderdeel van mijn plan is. Als ik hem volledig had geblokkeerd, zou een wifi-verbinding het probleem niet oplossen. Dat verschil tussen een verbindingstype beperken en alle toegang blokkeren is een belangrijk praktisch onderscheid. Ik kies de minst ingrijpende regel die mijn doel bereikt.
Een ander scenario is een spel dat advertenties of online functies nodig heeft. Wanneer je alle netwerktoegang blokkeert, kan het spel wel starten maar een online onderdeel verliezen. Dat kan gewenst zijn voor offline spelen, maar niet als je voortgang moet synchroniseren. Ik bepaal dus eerst welke functie ik wil behouden en pas daarna de regel toe.
Wanneer terugzetten verstandiger is dan verder zoeken
Als meerdere apps tegelijk geen verbinding meer hebben, ga ik niet per app repareren. Dan kijk ik eerst naar de algemene firewallstatus of het actieve profiel. Eén brede instelling kan meer verklaren dan vijf losse appregels. Hetzelfde geldt wanneer zowel wifi als mobiele data problemen geven: dat wijst eerder op een algemene configuratie dan op één app.
Blijft het toestel instabiel, dan zet ik de laatste wijzigingen terug en gebruik ik het apparaat enige tijd normaal. Een firewall hoort je controle te geven, niet elke handeling op de telefoon onzeker te maken. Voor mij is een werkende basis belangrijker dan een extreem streng profiel dat ik niet meer kan onderhouden.
Wanneer AFWall+ niet de oorzaak is
Niet ieder verbindingsprobleem komt door de firewall. Een app kan offline zijn door een storing, een verlopen sessie, een fout in de app zelf of een netwerk dat de verbinding beperkt. Daarom test ik eerst een andere app op dezelfde verbinding. Als meerdere apps problemen hebben, is het weinig zinvol om alleen de regels van één app te blijven aanpassen.
Ook batterijbesparing kan een rol spelen. Android of de fabrikant kan achtergrondactiviteiten beperken, waardoor een melding vertraagd binnenkomt terwijl handmatig openen wel werkt. In zo’n geval lijkt het soms alsof netwerktoegang is geblokkeerd, maar is de beperking elders ingesteld. Ik controleer dan de batterij- en achtergrondinstellingen voordat ik de firewallconfiguratie verder wijzig.
Een VPN, privé-DNS of ander netwerkhulpmiddel kan eveneens invloed hebben op wat je ziet. Als zo’n dienst actief is, kan het gedrag veranderen zonder dat AFWall+ de directe oorzaak is. Ik test bij twijfel met een zo eenvoudig mogelijke netwerkopstelling. Pas wanneer het probleem daar blijft bestaan, richt ik mijn aandacht weer op de firewallregels.
Root zelf kan ook de zwakke schakel zijn. Een toestel kan na een systeemupdate, wijziging in rootbeheer of andere systeemaanpassing anders reageren. Ik zou in dat geval niet blind regels blijven toevoegen. Eerst moet duidelijk zijn of AFWall+ nog de rechten heeft die nodig zijn om zijn werk te doen. Zonder die basis is elke verdere aanpassing giswerk.
De vergelijking met gewone alternatieven
De ingebouwde Android-instellingen zijn voor veel mensen voldoende. Ze bieden vaak een eenvoudiger manier om datagebruik of batterijgedrag per app te bekijken en te beperken, zonder dat je het toestel root. Dat is veiliger en makkelijker te begrijpen, maar de controle is minder diepgaand. Als je alleen mobiele data voor enkele apps wilt beperken, zou ik daar beginnen.
Een VPN-gebaseerde firewall kan aantrekkelijk zijn voor gebruikers die geen root willen gebruiken. Zo’n oplossing werkt vanuit een andere laag en kan toegankelijker zijn op een standaardtoestel. Daar staat tegenover dat je rekening moet houden met de manier waarop de VPN-verbinding wordt gebruikt en met mogelijke gevolgen voor andere netwerkfuncties. AFWall+ is juist interessant wanneer je al bewust voor rootbeheer hebt gekozen.
De keuze draait dus niet om welke firewall overal beter is. Het gaat om de prijs van controle. AFWall+ geeft een gevorderde gebruiker een directere manier om iptables-regels voor apps te beheren, terwijl de ingebouwde opties minder risico en minder instelwerk vragen. Ik zou de app alleen kiezen als die extra controle een concreet probleem oplost.
Voor wie de app de moeite waard is
Ik zie AFWall+ vooral als een goede keuze voor Android-gebruikers die hun toestel bewust beheren, regelmatig netwerkregels aanpassen en begrijpen dat systeemrechten gevolgen hebben. Denk aan iemand die mobiele data strikt wil verdelen, achtergrondverbindingen van specifieke apps wil beperken of een eigen privacy- en onderhoudsroutine heeft.
De app is minder geschikt voor iemand die alleen een duidelijke knop zoekt met de tekst “internet uit”. Ook wie geen zin heeft om na een wijziging te testen, terug te draaien en afhankelijkheden te onderzoeken, zal waarschijnlijk meer frustratie dan voordeel ervaren. De lage leeftijdsclassificatie van PEGI 3 zegt niets over de technische eenvoud; het gereedschap zelf vraagt volwassen voorzichtigheid.
Met een gemiddelde waardering van 4,0 uit ruim 700 beoordelingen heeft de app duidelijk een publiek dat de aanpak waardeert. De omvang blijft wel bescheiden met meer dan 10 duizend installaties, wat voor mij vooral bevestigt dat dit een gespecialiseerde tool is en geen algemene Android-app voor iedereen.
De huidige versie is 4.1.0 en de app bestaat al sinds 6 december 2012. Die lange aanwezigheid maakt hem interessant voor mensen die een bekende, doelgerichte oplossing zoeken, maar ik zou nog steeds eerst controleren of mijn eigen toestel en rootconfiguratie geschikt zijn. Een lange ontwikkelgeschiedenis vervangt geen zorgvuldige test op jouw apparaat.
Mijn praktische eindoordeel
Ik vind AFWall+ sterk wanneer ik precies wil bepalen welke apps netwerktoegang krijgen en wanneer ik bereid ben de instellingen zelf te beheren. De app doet niet alsof firewallbeheer vanzelfsprekend is. Dat is tegelijk zijn grootste voordeel en zijn grootste drempel. Je krijgt meer controle dan met de gebruikelijke Android-opties, maar je moet ook beter begrijpen wat je verandert.
Mijn belangrijkste advies is om klein te beginnen: controleer root, wijzig één regel, test een concrete functie en houd een eenvoudige notitie bij van wat je hebt aangepast. Werkt iets niet, zet dan eerst de laatste wijziging terug en onderzoek daarna pas systeeminstellingen, batterijbeheer, VPN-gedrag of netwerkproblemen. Die volgorde bespaart veel onnodig zoekwerk.
Voor mij rechtvaardigt de betaalde uitgave zich alleen wanneer ik die fijnmazige controle echt gebruik. Als je vooral een eenvoudige manier zoekt om dataverbruik te beperken, zijn de ingebouwde Android-mogelijkheden of een minder technische firewall waarschijnlijk prettiger. Voor ervaren rootgebruikers die hun netwerkregels bewust willen beheren, is AFWall+ echter een serieus en praktisch hulpmiddel, zolang je controle combineert met discipline.
Voordelen
- Krachtige firewall zonder advertenties of onnodige achtergrondfuncties.
- Ondersteunt meerdere profielen voor werk
- privé en verschillende netwerkomgevingen.
- Regels kunnen eenvoudig worden geëxporteerd en op een ander toestel geïmporteerd.
- Werkt met IPv4- en IPv6-verkeer voor een uitgebreidere netwerkcontrole.
- Donate-versie biedt extra functies en ondersteunt de verdere ontwikkeling.
Nadelen
- Roottoegang is vereist
- waardoor de app niet geschikt is voor standaardtoestellen.
- Een verkeerde regel kan internet- of synchronisatieproblemen bij apps veroorzaken.
- De interface voelt technisch aan en vraagt enige kennis van netwerkbeheer.
- Sommige systeemupdates kunnen regels of rootcompatibiliteit tijdelijk verstoren.
- Niet elke VPN- of beveiligingsapp werkt probleemloos naast AFWall+.
- Categorie
- Tools
- Versie
- 4.1.0